Sauvegarde etcd restaurée pour de vrai
Un snapshot toutes les 2 h vers le MinIO du NAS, hors du cluster, avec un identifiant en écriture seule. Restauration jouée le 02/10/2026.
Projets / homelab
Kubernetes on-premise monté de zéro avec kubeadm sur mon serveur Proxmox, et exploité comme une production depuis le 1er juin 2026 : tout en code, tout revu en merge request.
État au 13/11/2026
Ce qu’il reste à prouver : Un seul control plane aujourd’hui, pas encore de NetworkPolicy, et jamais exploité avec de vrais utilisateurs ni une astreinte.
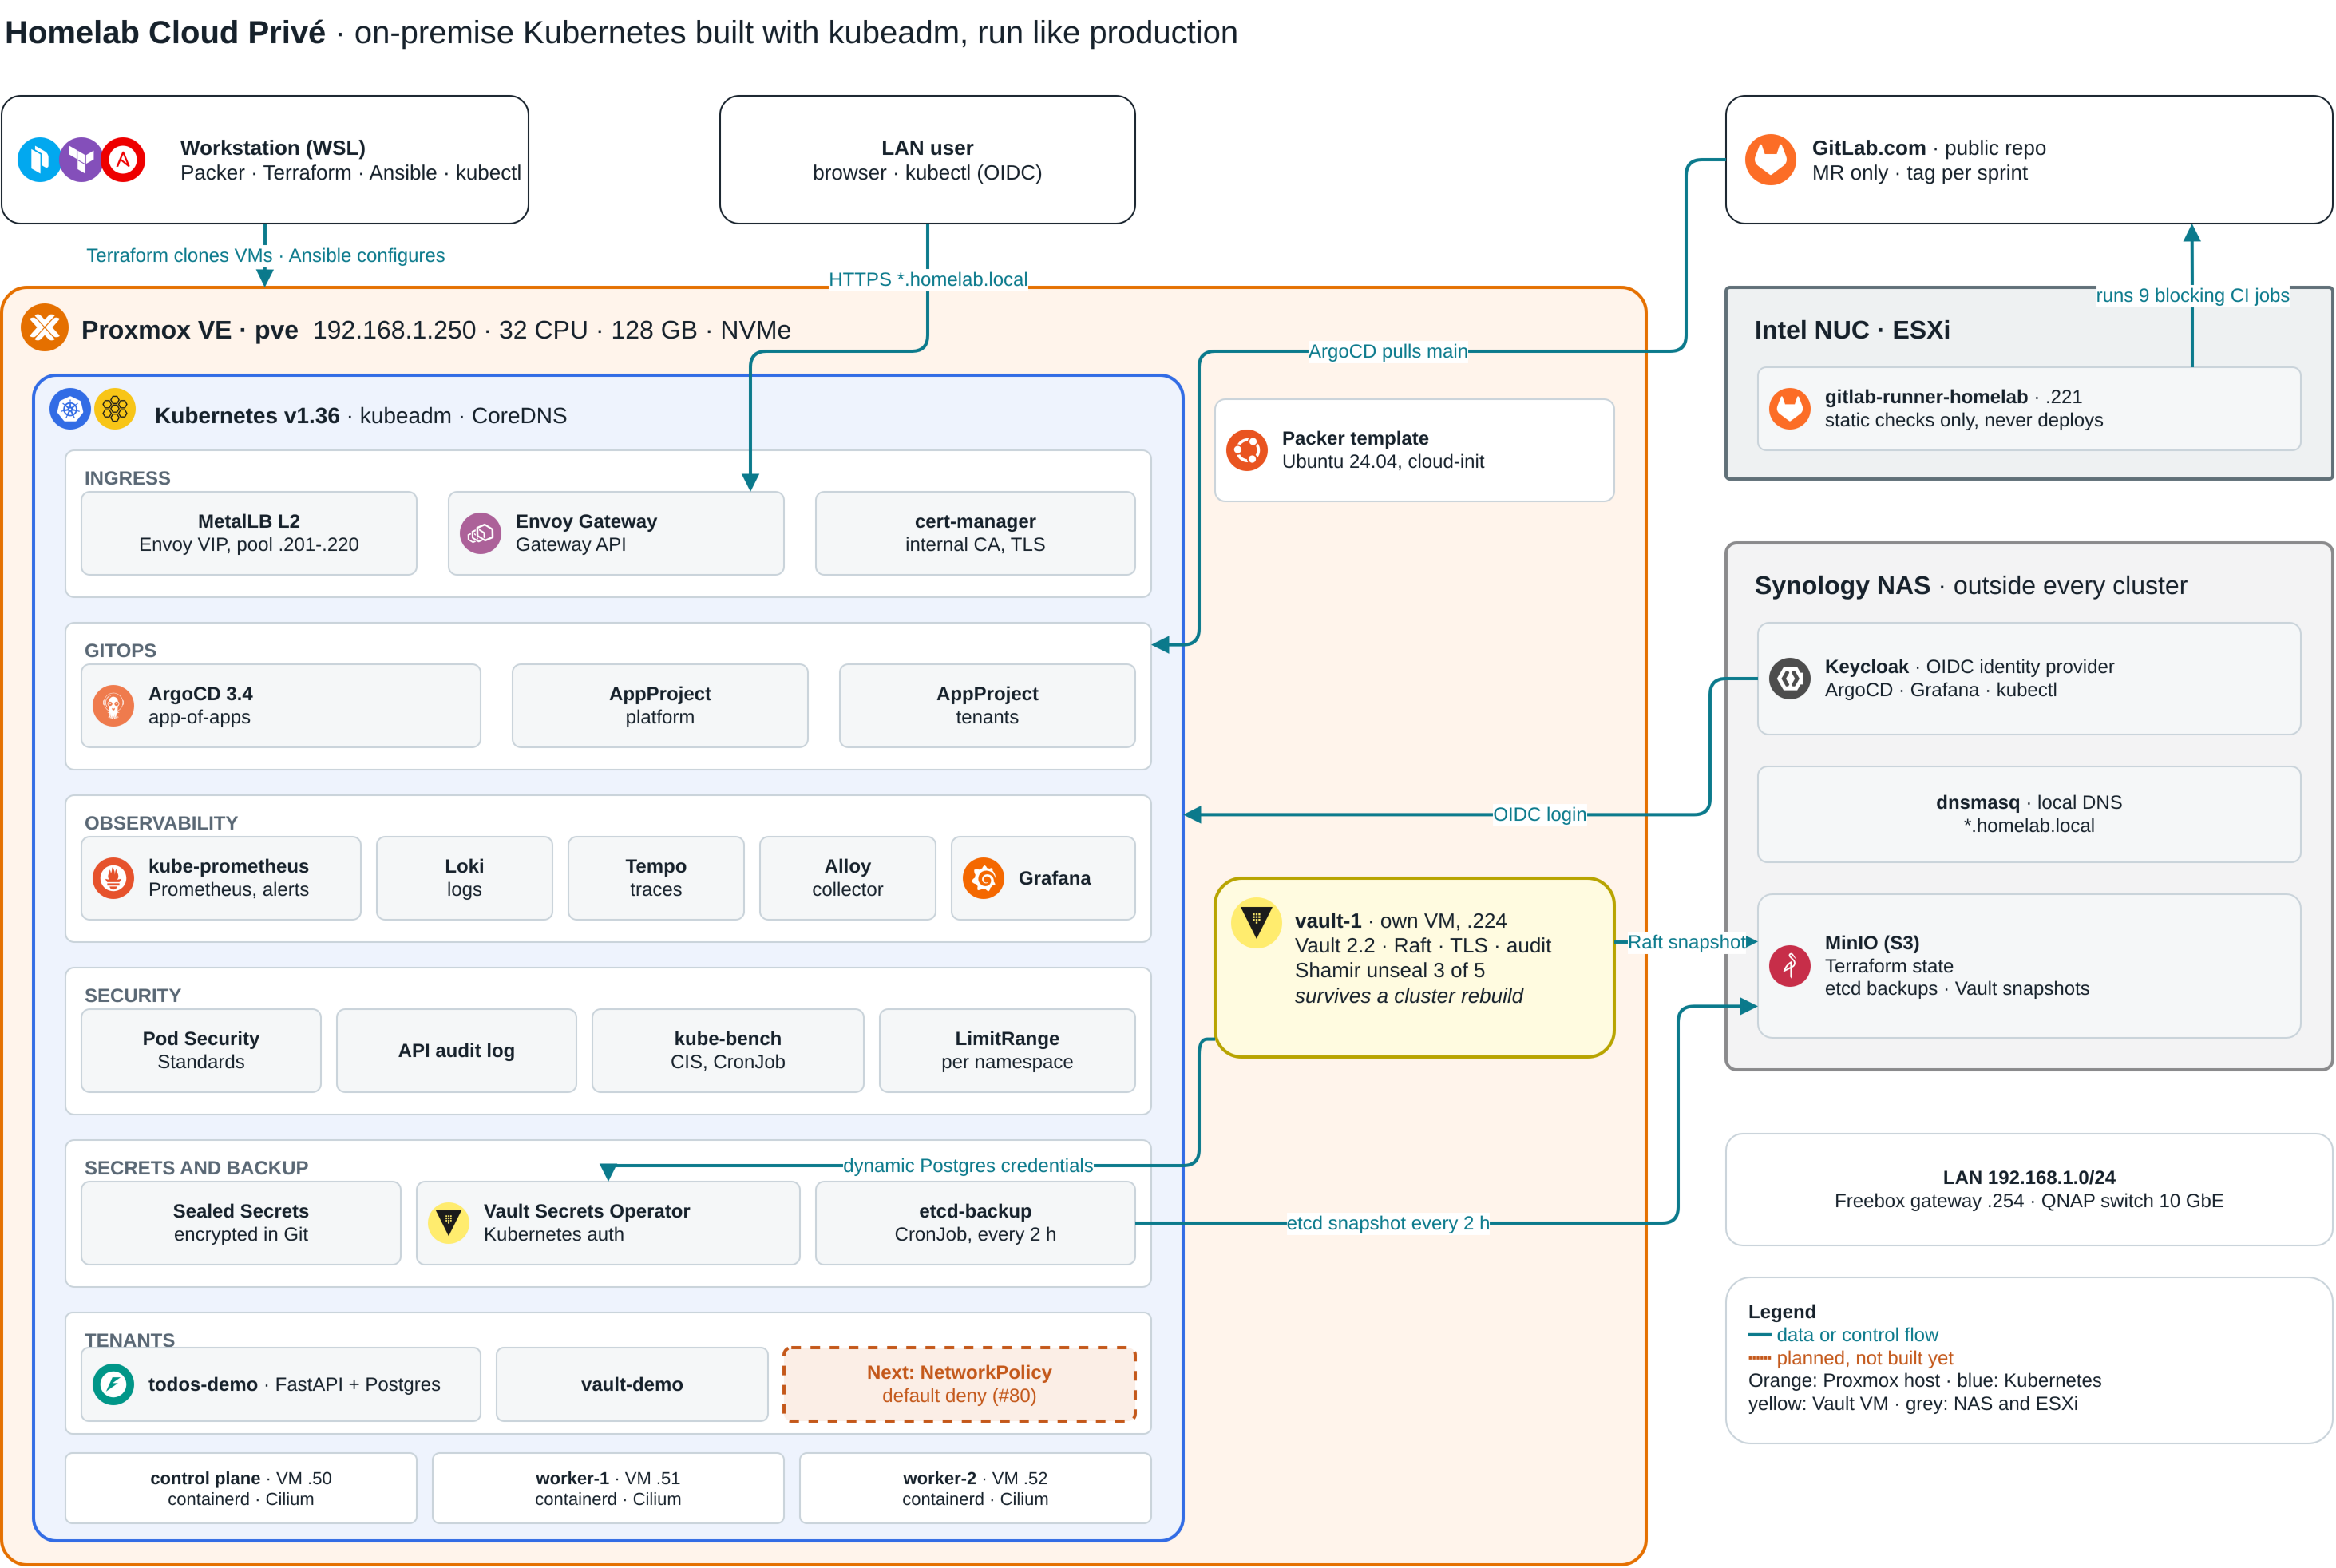
Un snapshot toutes les 2 h vers le MinIO du NAS, hors du cluster, avec un identifiant en écriture seule. Restauration jouée le 02/10/2026.
Le lab est éteint entre les sessions. Un script arrête les nœuds puis l’hôte, dans l’ordre, jamais par un arrêt brutal.
Accès admin, sauvegarde etcd, Sealed Secrets, Vault, Keycloak : chaque geste d’exploitation est écrit pour qu’un tiers puisse le refaire.
Un incident, étape par étape
Aucun. Trouvé en lisant les valeurs par défaut du chart Helm.
Le chart avait créé un compte admin au mot de passe public. Tout pod du cluster pouvait l’utiliser.
Compte désactivé le jour même.
Comptes déclarés explicitement, compte par défaut retiré, mot de passe root changé.
Lire les valeurs par défaut d’un chart avant de l’installer, pas seulement celles qu’on modifie.
Tous les incidents tracés
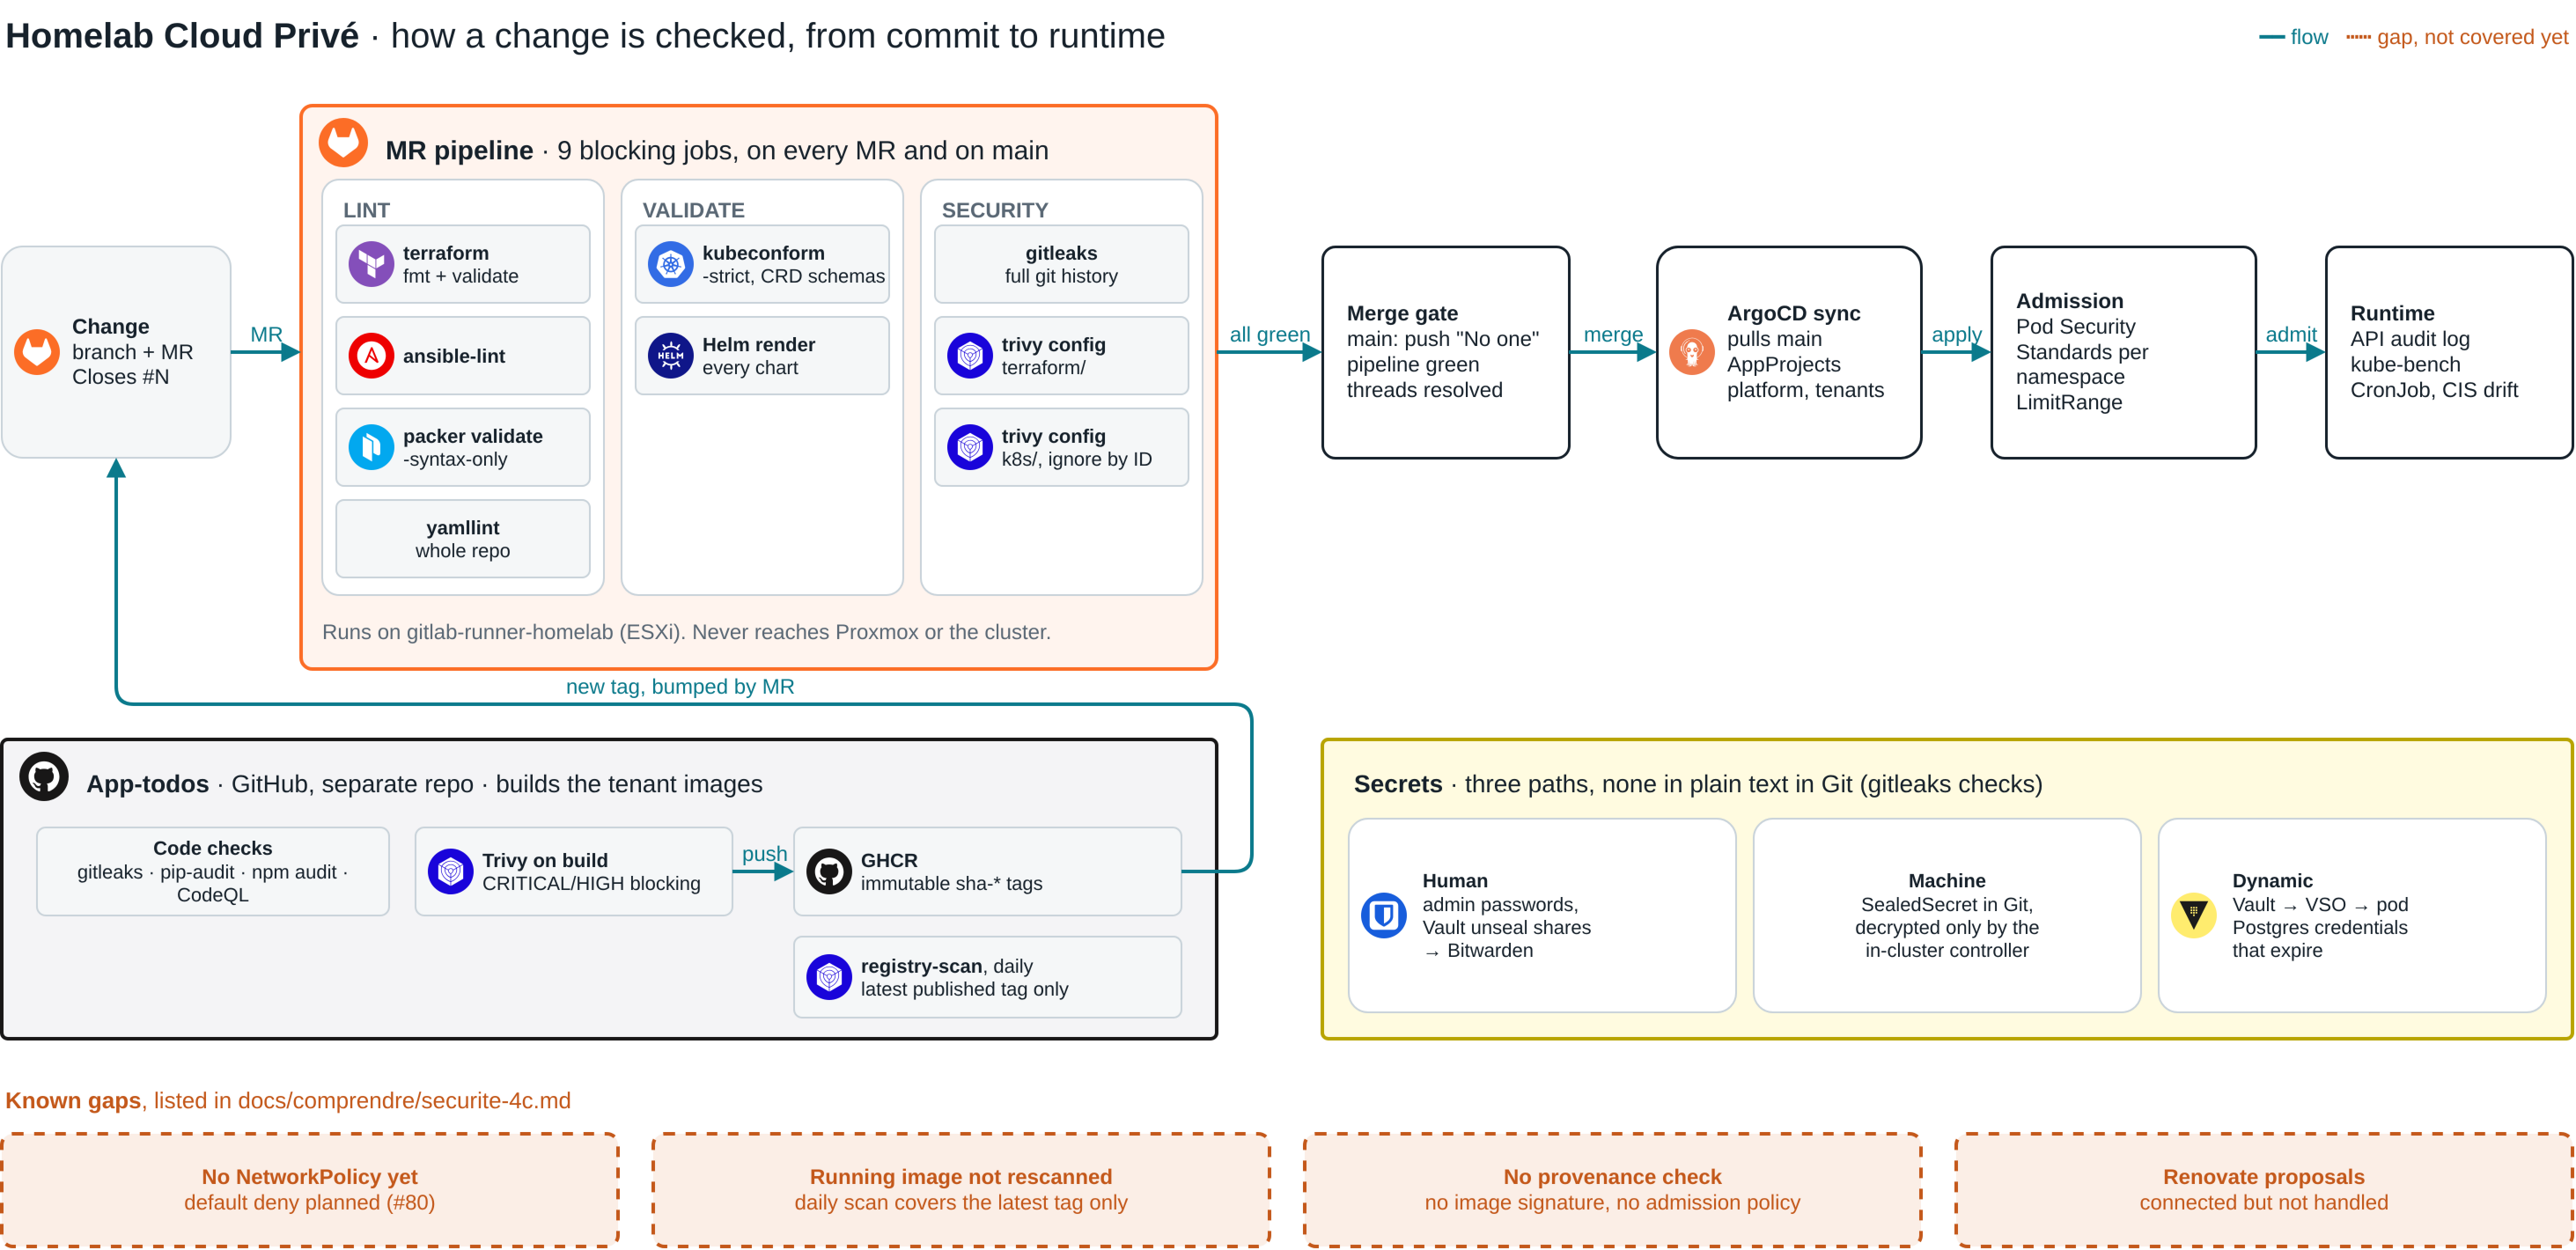
Comment un changement est contrôlé, du commit au runtime
Schémas interactifs
Comment un pod lit un secret dans Vault sans aucun identifiant dans le dépôt.
Vault crée pour l’application un compte Postgres à courte durée de vie, renouvelé puis remplacé sans intervention.
La CA interne du homelab, comparée à Let’s Encrypt sur le projet EKS.
Pour avoir la main sur le control plane : audit CIS, journal d’audit, chiffrement d’etcd. Cilium pour le réseau, Flannel écarté car il n’applique pas les NetworkPolicy.
Une sauvegarde rangée dans le cluster disparaît le jour où le cluster meurt. Elle part sur le NAS.
Le coffre de secrets survit à une reconstruction du cluster, et la met à l’épreuve.