Un cluster éphémère, recréé à chaque session
Le cluster est monté par pipeline et détruit en fin de session, jamais mis à jour sur place. Après la destruction, un script vérifie huit postes facturés à l’heure.
Projets / eks
Une API FastAPI et son frontend React déployés sur AWS EKS en trois environnements, avec Terraform, GitLab CI et ArgoCD. Le cluster est monté à la demande et détruit en fin de session.
État au 13/11/2026
Ce qu’il reste à prouver : Jamais servi à de vrais utilisateurs ni tenu sous du trafic réel, et le cluster est recréé à chaque montage, jamais mis à jour sur place.
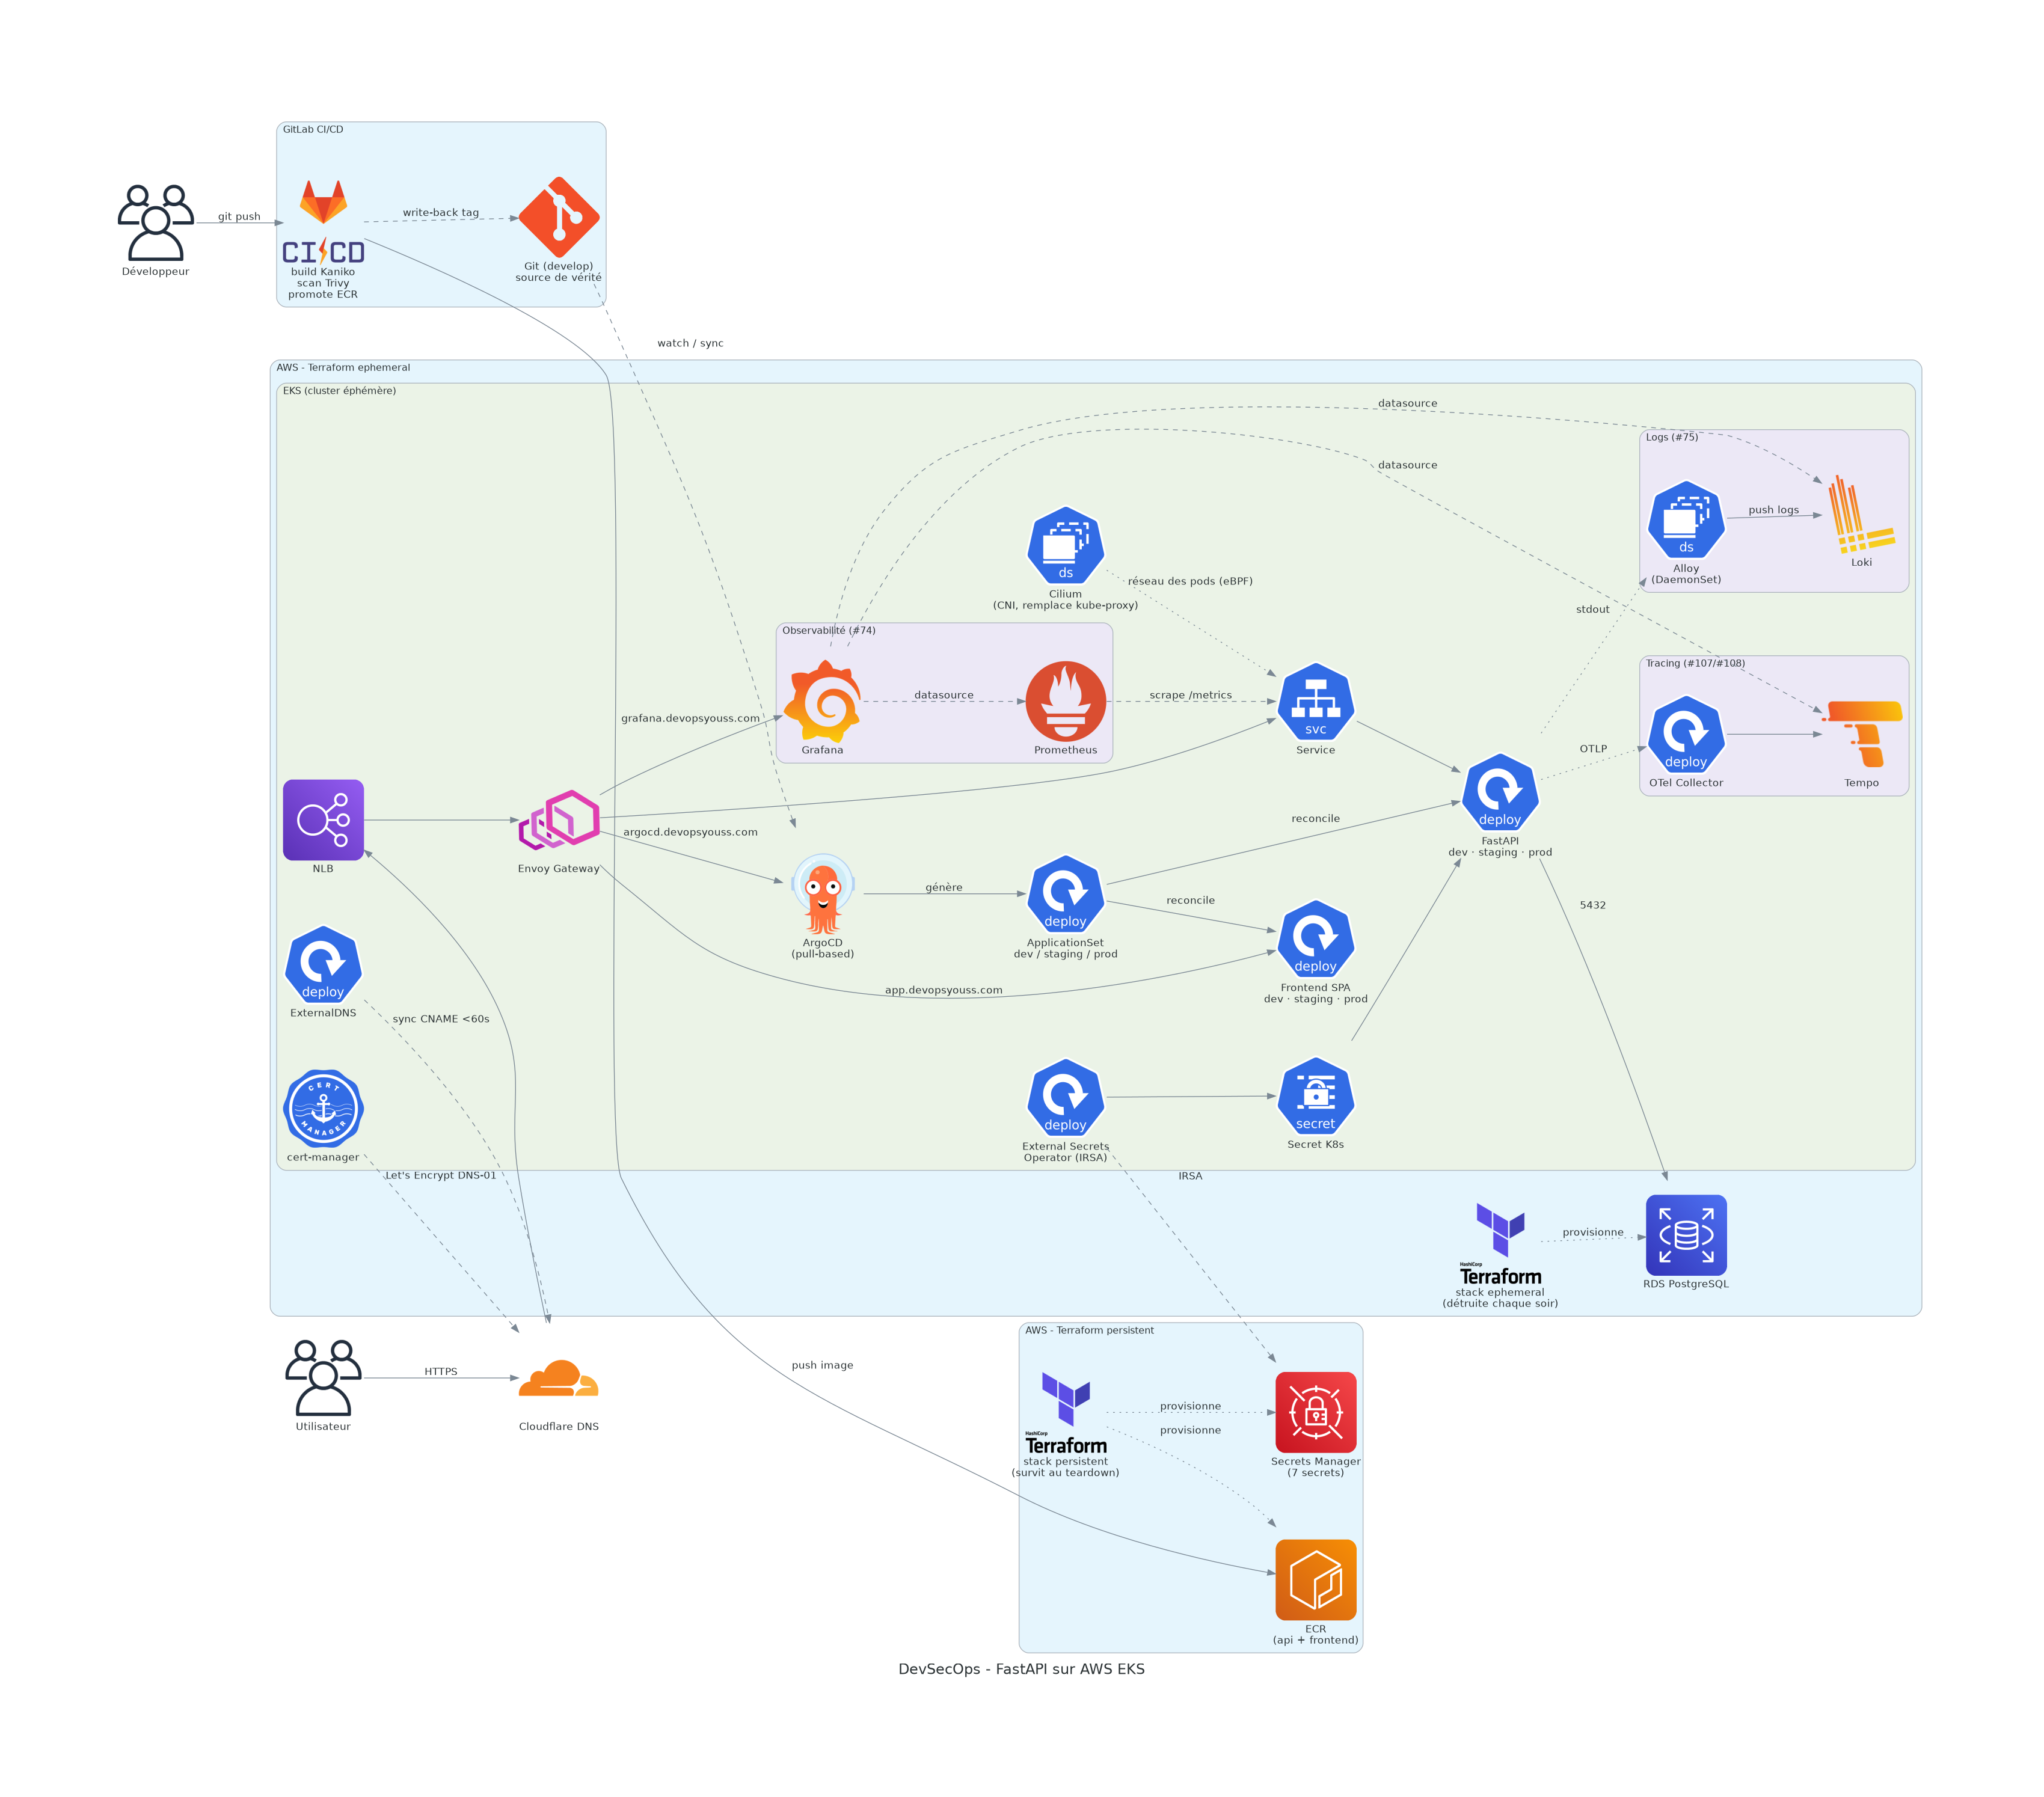
Le cluster est monté par pipeline et détruit en fin de session, jamais mis à jour sur place. Après la destruction, un script vérifie huit postes facturés à l’heure.
dev suit develop automatiquement. staging et prod avancent par une MR qui recopie le tag déjà validé : la même image, construite et scannée une seule fois.
Une seule source pour remonter la plateforme et la vérifier, étape par étape, après chaque montage.
Renovate ouvre les MR de mise à jour. Il s’est tu deux semaines quand son jeton a expiré : un job du lundi prévient désormais 30 jours avant.
Un incident, étape par étape
Premier montage après le passage à Cilium : l’installation de cert-manager échoue, son webhook ne répond pas.
Les pods sont dans l’overlay de Cilium, hors du VPC. Le control plane managé d’EKS ne sait pas les joindre.
Inventaire des webhooks : seuls ceux en failurePolicy Fail bloquent (cert-manager, External Secrets).
Webhooks en hostNetwork, sur deux ports distincts hors de celui du kubelet, écrit dans le playbook Ansible.
Sur un control plane managé, ce que l’API server doit joindre doit être routable depuis le VPC.
Tous les incidents, sprint par sprint
Comprendre la sécurité du projet
Scan des images, puis VEX et acceptation du risque écrites : une vulnérabilité tolérée l’est avec sa raison.
Des secrets rangés dans AWS Secrets Manager, jamais dans le state Terraform, lus par External Secrets.
Ce qui se passe entre la commande et le pod : authentification, RBAC, admission, etcd, puis les contrôleurs.
Overlay VXLAN, kube-proxy remplacé par eBPF, Hubble pour voir les flux. Le CNI d’AWS limitait la densité de pods et liait le projet à AWS.
dev, staging et prod séparés par namespace et par overlay Kustomize, sur un seul cluster pour tenir le budget.
Un state Terraform garde une copie de ce qu’il crée. Les valeurs secrètes sont posées hors de Terraform.